
Durante años escuché hablar de ataques de ingeniería social en empresas.
Al principio eran historias que escuchaba en mi trabajo. Después comenzaron a aparecer casos en personas cercanas, amigos, familiares lejanos y conocidos.
Hasta que finalmente tocaron mi núcleo familiar. La alarma estaba puesta desde hace años. Uno podría pensar que, precisamente por conocer estos riesgos, eso no nos pasaría.
Pero pasó. Y desafortunadamente, seguirá ocurriendo.
La suplantación de páginas web de bancos, aseguradoras y servicios públicos ha dejado millones de víctimas. A esto se suman correos, llamadas y mensajes que buscan generar confianza, miedo, curiosidad o urgencia para conseguir que hagamos algo que, en otras circunstancias, probablemente no haríamos.
Phishing, vishing, smishing… ¿un trabalenguas?
Phishing, vishing y smishing parecen un trabalenguas en inglés. Y, aunque traban más que la lengua, detrás de estas palabras hay situaciones muy reales.
Phishing: generalmente ocurre a través de correos electrónicos o sitios web falsos que buscan que entreguemos información, hagamos clic en un enlace o descarguemos algún contenido.
Vishing: utiliza llamadas telefónicas para hacerse pasar por una persona o entidad legítima y conseguir información o provocar una acción.
Smishing: lleva el engaño a los mensajes de texto o aplicaciones de mensajería.
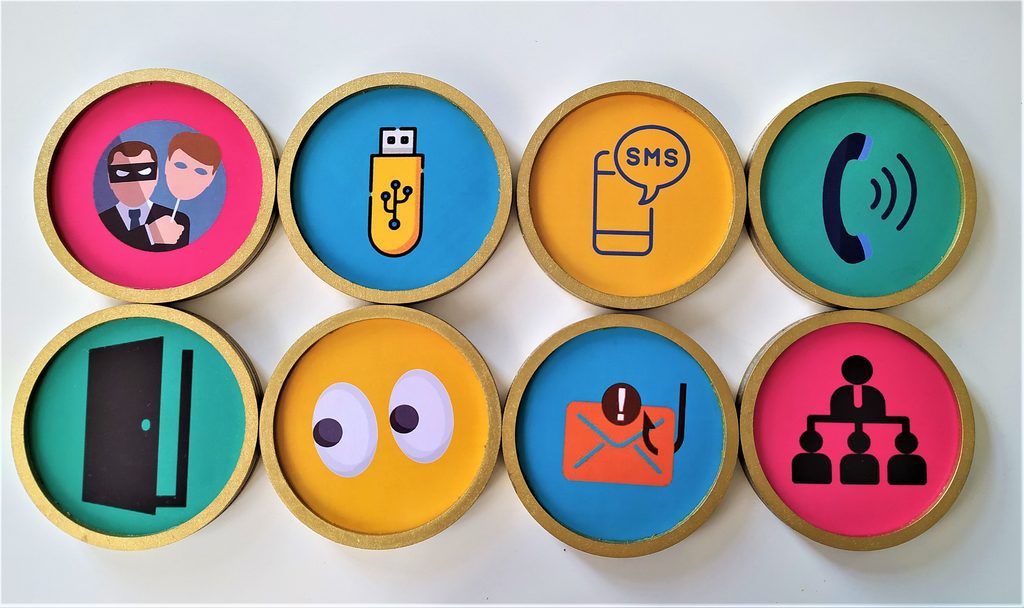
Y hay muchas otras formas de ingeniería social: suplantación de identidad, falsas ofertas, mensajes de supuestos compañeros de trabajo, solicitudes urgentes de un jefe, perfiles falsos en redes sociales o conversaciones diseñadas para generar confianza.
Aunque las técnicas cambien, hay algo que permanece: el objetivo es influir en nuestra decisión.
Y las consecuencias pueden ser lamentables.
No solamente hablamos de pérdidas económicas. También pueden verse afectadas la información, la reputación, la confianza y la tranquilidad con la que transitamos por el mundo digital. Después de una experiencia de fraude o suplantación, algo cambia.
Uno empieza a mirar ese mensaje que antes parecía normal de una manera diferente. A veces aparece la duda, la desconfianza o incluso el miedo.
Por eso consideramos que la ingeniería social no es solamente un problema tecnológico. Es también un problema humano.
¿Por qué seguimos cayendo?
Aquí hay algo que me parece importante aclarar.
No se trata de que las personas sean ingenuas o de que “no sepan de ciberseguridad”. Los ataques de ingeniería social justamente buscan aprovechar comportamientos humanos normales: La urgencia, el miedo, la curiosidad, la confianza, la autoridad.
Imaginemos que recibimos un mensaje aparentemente de nuestro banco que nos informa que nuestra cuenta presenta un problema y debemos solucionarlo inmediatamente.
O una llamada de alguien que dice pertenecer al área de seguridad y nos pide confirmar unos datos.
O un mensaje de nuestro jefe diciendo que necesita algo con urgencia y que no puede hablar en ese momento.
En esos escenarios no estamos respondiendo una pregunta de un curso de ciberseguridad. Estamos tomando una decisión.
Y muchas veces debemos hacerlo rápidamente.
Por eso, además de aprender a reconocer las señales de alerta, necesitamos entrenarnos para tomar buenas decisiones cuando aparecen la presión, el miedo, el afán o el exceso de confianza.
De la sensibilización a la experiencia
En 4S llevamos varios años buscando maneras diferentes de hablar de ciberseguridad.
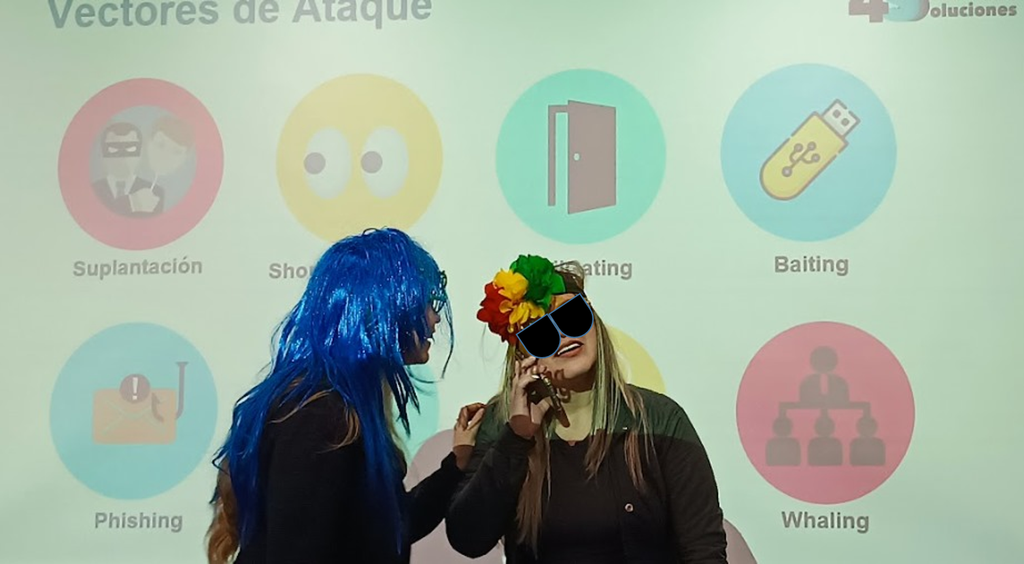
Hace algunos años diseñamos un taller de ingeniería social utilizando el teatro.
Representamos diferentes tipos de ataques, algunos conocidos y otros no tanto. Utilizábamos el humor, la actuación y diferentes situaciones para mostrar cómo podía producirse un engaño. Y ocurrió algo interesante:
Mientras aprendíamos sobre ingeniería social, también descubríamos habilidades que muchas veces las personas no eran conscientes de tener. Algunos tenían una gran capacidad para improvisar, otros detectaban rápidamente que algo no tenía sentido y otros eran capaces de ponerse en el lugar del atacante y entender cómo podía manipular una situación.
Aprendimos conceptos, significados y formas de ataque, pero también aprendimos algo más importante: la ciberseguridad puede aprenderse haciendo.
Desde entonces hemos continuado explorando diferentes formas de sensibilizar y entrenar: juegos, simulaciones, retos, storytelling, experiencias inmersivas en nuestra metodología de Ciberseguridad Gamificada.
Porque creemos que cuando una persona participa, experimenta, se equivoca y reflexiona sobre lo ocurrido, el aprendizaje puede ser muy diferente.
¿Y qué pasa con las pruebas de phishing?
Las pruebas de phishing son una herramienta muy valiosa dentro de los programas de concientización.
Permiten simular situaciones, observar comportamientos, identificar oportunidades de mejora y entender cómo reaccionan las personas ante determinados mensajes.
Pero con el tiempo apareció una pregunta:
¿Podemos ir un paso más allá?
Una prueba puede ayudarnos a saber qué ocurrió frente a una situación determinada. Pero ¿qué pasaría si pudiéramos practicar antes de encontrarnos con una situación real?
¿Si pudiéramos experimentar diferentes escenarios?
¿Si pudiéramos equivocarnos en un ambiente seguro, entender por qué tomamos una determinada decisión y volver a intentarlo?
Ahí comenzó una nueva exploración para nosotros: de “¿caerías en este phishing?” a “¿qué harías en esta situación?”
Esta diferencia puede parecer pequeña, pero para nosotros cambia la conversación.
En lugar de preguntarnos únicamente: “¿Reconocerías este phishing?” podemos preguntar: “¿Qué harías tú en esta situación?”
Porque reconocer una amenaza es importante. Pero saber qué hacer frente a ella puede ser todavía más importante.
Y aquí es donde la inteligencia artificial abre nuevas posibilidades.
Un entrenador para tomar mejores decisiones
Con el avance de la inteligencia artificial hemos comenzado a explorar nuevas maneras de educar y entrenar frente a la ingeniería social.
Así nació FARO, un entrenador basado en IA que plantea situaciones relacionadas con ingeniería social para que las personas puedan practicar la toma de decisiones frente a escenarios donde aparecen elementos como la urgencia, la presión, la autoridad, el miedo o el exceso de confianza.
La idea no es simplemente decir: “Esto es phishing.” La idea es plantear una situación y permitir que la persona se pregunte:
- ¿Qué haría?
- ¿Qué señales debería observar?
- ¿Confiaría en esta solicitud?
Y, especialmente:
¿Por qué tomaría esa decisión?
Porque cuando comprendemos el razonamiento detrás de una decisión, podemos empezar a entrenarlo.
La pausa consciente
Hay una capacidad que considero fundamental frente a la ingeniería social: hacer una pausa.
Cuando alguien intenta generar urgencia, miedo o presión, precisamente busca reducir nuestro tiempo para pensar. Por eso una pequeña pausa puede cambiar el resultado.
No significa desconfiar de absolutamente todo.
Significa aprender a reconocer cuándo una situación merece unos segundos adicionales antes de actuar.
El objetivo es convertirnos en personas capaces de decidir conscientemente.
Y aquí aparece una idea que para nosotros resume muy bien este enfoque:
Equivocarse durante un entrenamiento cuesta poco. Equivocarse en una situación real puede costar mucho.
La evolución: de la prueba al entrenamiento
No creemos que las pruebas de phishing deban desaparecer. Al contrario, pueden seguir siendo una herramienta importante para evaluar y fortalecer los programas de concientización.
Lo que proponemos es complementar ese enfoque con espacios donde las personas puedan entrenar sus decisiones.
Podríamos verlo así: Prueba de phishing: “Veamos cómo reaccionas ante esta situación.”
Entrenamiento: “Practiquemos cómo tomar mejores decisiones ante diferentes situaciones.”
Una permite observar. La otra permite practicar.
Y ambas pueden formar parte de una estrategia de ciberseguridad centrada en las personas.
Ahora queremos escucharte
La ingeniería social está cambiando. Las técnicas cambian, las herramientas cambian y la inteligencia artificial también está transformando la manera en que pueden construirse mensajes, identidades y situaciones cada vez más convincentes.
Por eso queremos abrir esta conversación.
¿Qué situación de ingeniería social te preocupa más?
- ¿Un mensaje de tu banco?
- ¿Una llamada aparentemente legítima?
- ¿Una situación que involucre redes sociales?
Queremos conocer tus preguntas, experiencias e inquietudes.
Puedes dejarnos tu comentario o compartirnos la situación que te gustaría aprender a manejar mejor.
En 4S queremos utilizar estas experiencias para ampliar la información y, además, explorar una prueba de concepto de FARO con personas interesadas en experimentar esta nueva forma de entrenamiento.
Porque esta también es una oportunidad para aprender de quienes están del otro lado.
Tomar la sartén por el mango
La ingeniería social seguirá existiendo.
Probablemente será cada vez más sofisticada y utilizará nuevas tecnologías para generar confianza y manipular nuestras decisiones.
Necesitamos aprender a detenernos, cuestionar, verificar y decidir, incluso cuando alguien intenta hacernos actuar rápidamente.
En 4S comenzamos haciendo esto a través del teatro.
Hoy estamos explorando nuevas posibilidades con inteligencia artificial.
La tecnología puede ayudarnos a detectar amenazas. Pero las personas seguimos teniendo algo fundamental: la capacidad de decidir.
Y quizá el reto sea aprender a utilizarla antes de que lo hagan los ciberdelincuentes.
Hacer una pausa.
Tomar la sartén por el mango.
Y decidir nosotros.